IT之家10月22日消息,据Phoronix今日报道,似乎是出于偶然,Trend Micro旗下零日漏洞计划(ZDI)提交的多份新的Linux内核漏洞报告被发布到了公开的Linux内核邮件列表(LKML)中。截至IT之家发稿,部分问题尚未合入Linux主线内核,已有修复方案处于测试或候选分支中。
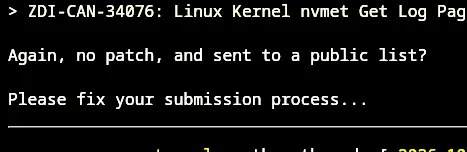
此次涉及的漏洞分布在Linux内核多个子系统,影响范围包括网络通信、文件共享、虚拟化图形驱动和存储服务等。其中,SMB Direct相关漏洞ZDI-CAN-33549与KSMBD相关漏洞ZDI-CAN-33774的CVSS评分均为9.0,存在导致远程代码执行的风险。
另一项漏洞ZDI-CAN-33367涉及网络代码中的skb_zerocopy,可能被用于本地权限提升。报告称,内核开发者此前已从其他渠道收到关于该问题的安全报告,预计很快会提交修复补丁。此外,VMware图形驱动VMWGFX中的ZDI-CAN-34068涉及越界写入,可能导致本地权限提升;NVMET代码中的ZDI-CAN-34076则涉及未初始化资源,可能造成信息泄露。
此次公开邮件列表中还出现了编号为ZDI-CAN-32005的漏洞报告,该问题涉及搜索域TCP查询处理过程中的栈缓冲区溢出,同样可能导致本地权限提升。不同漏洞的修复进度并不一致,部分修复方案已进入开发或测试流程,但不能据此认定所有受影响系统都已获得保护。
Linux内核项目的安全处理流程通常要求,尚未公开的安全漏洞应优先提交给相关子系统维护者及内核安全团队,以便在漏洞详情公开前协调修复。内核官方安全文档也明确建议股票配资平台,在无法确定漏洞是否适合公开披露时,应优先通过私有渠道报告。此次事件的具体误投原因尚未得到确认。
元鼎证券_元鼎证券配资平台-欢迎了解平台服务,轻松开启投资体验提示:本文来自互联网,不代表本网站观点。